결론부터 씁니다. 안전 릴레이와 안전 PLC 중 무엇을 쓸지는 요구 성능수준(PL)이나 SIL로 갈리지 않습니다. 인증된 안전 릴레이와 안전 PLC 모두 제품에 따라 ISO 13849-1의 PL e, IEC 62061의 SIL 3까지 대응하는 경우가 많기 때문입니다. 실제로 선택을 가르는 것은 안전 기능의 개수, 기능 사이의 조건 조합, 그리고 변경 빈도입니다. 안전 기능이 적고 서로 독립적이며 설비 수명 동안 거의 바뀌지 않으면 안전 릴레이가 검증 부담이 작아 유리합니다. 존(zone)별로 정지 범위가 달라지거나, 뮤팅·모드 선택처럼 조건 조합이 들어가거나, 라인 변경이 잦으면 안전 PLC가 유리합니다.
안전 인터락 조건 먼저 확인
로직 솔버를 무엇으로 고르든 바뀌지 않는 조건이 있습니다. 선택 논의 전에 이 항목을 먼저 고정합니다.
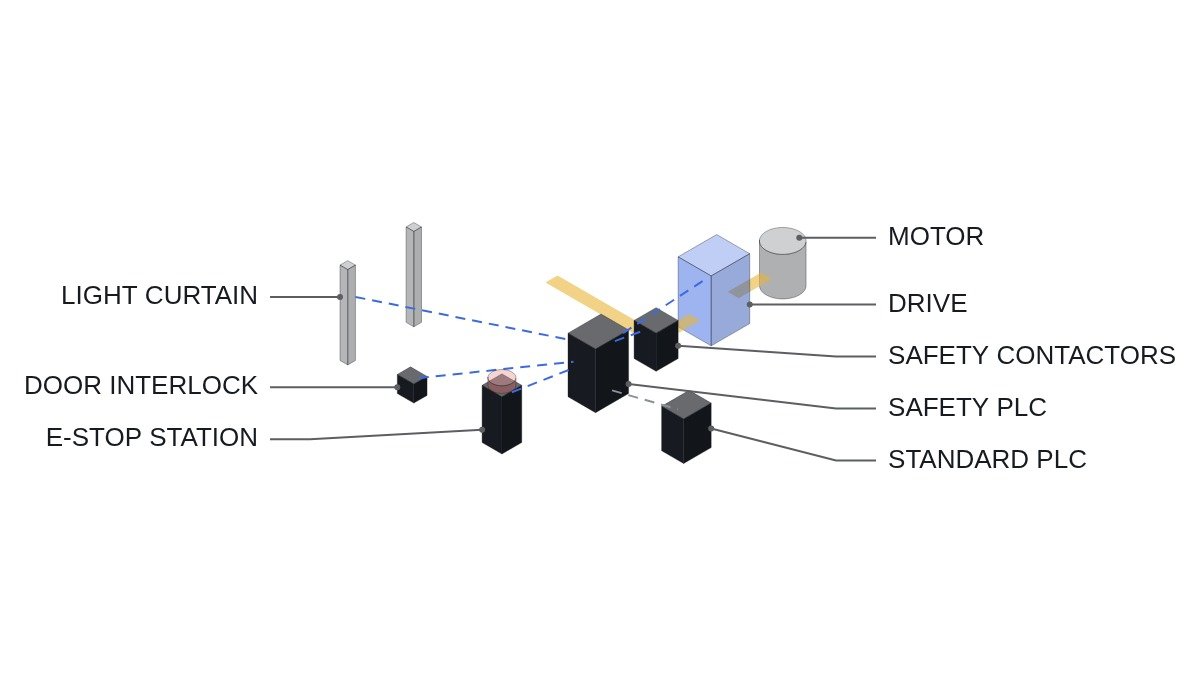
- □ 표준 PLC는 안전 경로에 들어가지 않습니다. 표준 PLC는 안전 로직 솔버의 상태를 읽고 리셋 요청을 전달하는 역할만 하며, 안전 출력을 직접 투입하지 않습니다.
- □ 비상정지와 EMO는 하드와이어드 안전 회로입니다. 안전 PLC를 쓰는 경우에도 비상정지 입력은 안전 입력 단자에 2채널로 직접 배선하고, 네트워크 경유 신호만으로 구성하지 않습니다. 수배전 EMO는 차단기 트립 회로를 직접 구동합니다.
- □ 최종 차단 요소(접촉기, 드라이브 STO)는 2채널 구성과 피드백(EDM)을 갖추고, 로직 솔버가 용착을 검출하면 리셋을 거부하도록 합니다.
- □ 안전 기능마다 요구 성능수준(PLr) 또는 SIL을 위험성 평가로 먼저 정합니다. 로직 솔버 선택은 그 뒤의 문제입니다.
- □ 안전 경로에 소프트웨어 강제(Force), 바이패스 비트, 시뮬레이션 모드를 남기지 않습니다. 정비용 바이패스가 필요하면 키 스위치와 속도 제한 같은 하드웨어 조건을 붙여 위험성 평가에 포함합니다.
PL과 SIL은 무엇을 정하는가
ISO 13849-1의 PL(a~e)과 IEC 62061의 SIL(1~3)은 안전 기능 하나 전체, 즉 입력 기기 → 로직 솔버 → 출력 기기의 체인에 대한 등급입니다. 로직 솔버 하나가 높은 등급을 가졌다고 기능 전체가 그 등급이 되지는 않습니다. 비상정지 버튼, 도어 스위치, 접촉기의 구조(카테고리)와 진단 범위, 고장 확률이 함께 계산되어야 합니다.
그래서 “PL e가 필요하니 안전 PLC”라는 판단은 순서가 틀렸습니다. PL e가 필요한 기능이 하나뿐이라면 PL e 인증 안전 릴레이와 적절한 입출력 구조로 충분할 수 있습니다. 반대로 PL c 수준의 기능이라도 열 개가 서로 얽혀 있다면 안전 릴레이 배선은 검증 자체가 어려워집니다.
비교표 — 로직 솔버 유형별
| 항목 | 단일 안전 릴레이 | 모듈형 안전 컨트롤러 | 안전 PLC |
|---|---|---|---|
| 적합 기능 수 | 1~2개, 독립 기능 | 수 개, 단순 조합 | 다수, 복잡한 조합 |
| 조건 조합 | 배선으로 구현, 확장 어려움 | 설정 도구의 제한된 논리 | 인증 함수 블록으로 자유 구성 |
| 존별 정지 | 릴레이 연쇄 배선 | 제한적 가능 | 프로그램으로 구성 |
| 진단 정보 | LED 수준 | 채널별 상태 | 상세 진단, 상위 통신 |
| 변경 시 부담 | 재배선 후 재검증 | 설정 변경 후 재검증 | 프로그램 변경 관리와 재검증 |
| 검증 대상 | 배선·구조 | 배선·설정 | 배선·안전 프로그램(소프트웨어 검증 포함) |
표의 마지막 두 줄이 비용을 가릅니다. 안전 PLC는 기능이 늘수록 한 기능당 부담이 줄지만, 안전 프로그램에 대한 소프트웨어 검증과 변경 관리 절차가 고정비로 붙습니다. 안전 릴레이는 고정비가 거의 없지만 기능이 늘수록 배선 검증 부담이 빠르게 커집니다. 두 곡선이 교차하는 지점이 선택 기준이며, 그 지점은 기능의 개수보다 기능 사이의 조건 조합 수에 더 민감합니다.
선택 순서 — 실행 체크리스트
- 위험성 평가로 안전 기능 목록과 각 기능의 PLr을 확정합니다.
- 기능별로 “이 기능이 다른 기능의 상태에 따라 동작이 바뀌는가”를 표시합니다. 존별 정지, 모드 선택, 뮤팅이 여기에 해당합니다.
- 조건 조합이 없는 기능은 안전 릴레이 후보로, 조합이 있는 기능은 안전 컨트롤러·안전 PLC 후보로 분류합니다.
- 설비 수명 동안 예상되는 레이아웃·공정 변경 빈도를 확인합니다. 변경이 잦으면 안전 PLC 쪽 점수를 올립니다.
- 현장 정비 인력이 안전 프로그램 변경 관리 절차를 운영할 수 있는지 확인합니다. 운영할 수 없다면 단순한 구성이 더 안전합니다.
- 선정 후 기능별로 PL 계산(부품 MTTFd, DC, CCF 반영)을 다시 수행해 PLr 이상인지 확인합니다.
표준 PLC 측 로직 — 상태 표시와 리셋 요청만
안전 로직 자체는 안전 PLC 안에서 인증된 안전 함수 블록으로 작성하며, 여기서는 다루지 않습니다. 아래는 표준 PLC가 안전 PLC의 상태를 PROFISAFE 또는 매핑된 I/O로 읽어 존별 정지 원인을 표시하고, 리셋 요청을 전달하는 부분입니다.
(* 표준 PLC: 안전 상태 표시 및 리셋 요청 전달 - IEC 61131-3 ST *)
(* 안전 차단 판단과 리셋 수락은 안전 PLC가 수행. 표준 PLC는 요청만 전달 *)
VAR
  DI_SF_ZONE1_OK        AT %I4.0 : BOOL;  (* 존1 안전 기능 정상, 안전 PLC 상태 출력 *)
  DI_SF_ZONE2_OK        AT %I4.1 : BOOL;  (* 존2 안전 기능 정상 *)
  DI_SF_ESTOP_OK        AT %I4.2 : BOOL;  (* 비상정지 체인 정상 - 감시 전용 *)
  DI_SF_LC_MUTING       AT %I4.3 : BOOL;  (* 라이트 커튼 뮤팅 중 *)
  DI_SF_EDM_FAULT       AT %I4.4 : BOOL;  (* 출력 접촉기 피드백 이상 *)
  DI_RESET_PB           AT %I4.5 : BOOL;  (* 리셋 버튼, 위험 구역이 보이는 위치 *)
  DO_RESET_REQ_TO_SF    AT %Q4.0 : BOOL;  (* 안전 PLC로 리셋 요청 펄스 *)
  DO_ZONE1_RUN_ENABLE   AT %Q4.1 : BOOL;  (* 존1 정상 시퀀스 허가 *)
  DO_ZONE2_RUN_ENABLE   AT %Q4.2 : BOOL;  (* 존2 정상 시퀀스 허가 *)
  HMI_TRIP_CAUSE                 : INT;   (* 0 정상, 1 비상정지, 2 존1, 3 존2, 9 EDM *)
  TP_RST                         : TP;
  RST_EDGE                       : R_TRIG;
END_VAR

(* 정지 원인 표시 - 우선순위: EDM 이상 > 비상정지 > 존 *)
IF DI_SF_EDM_FAULT THEN HMI_TRIP_CAUSE := 9;
ELSIF NOT DI_SF_ESTOP_OK THEN HMI_TRIP_CAUSE := 1;
ELSIF NOT DI_SF_ZONE1_OK THEN HMI_TRIP_CAUSE := 2;
ELSIF NOT DI_SF_ZONE2_OK THEN HMI_TRIP_CAUSE := 3;
ELSE HMI_TRIP_CAUSE := 0;
END_IF;

(* 리셋 요청: 버튼 상승 에지에서 500 ms 펄스만 전달. 수락 여부는 안전 PLC 판단 *)
RST_EDGE(CLK := DI_RESET_PB);
TP_RST(IN := RST_EDGE.Q, PT := T#500MS);
DO_RESET_REQ_TO_SF := TP_RST.Q AND NOT DI_SF_EDM_FAULT;

(* 존별 정상 시퀀스 허가 - 안전 차단과 별개로 공정 스텝을 멈추기 위한 신호 *)
DO_ZONE1_RUN_ENABLE := DI_SF_ESTOP_OK AND DI_SF_ZONE1_OK;
DO_ZONE2_RUN_ENABLE := DI_SF_ESTOP_OK AND DI_SF_ZONE2_OK;
이 구조에서 표준 PLC가 고장 나도 안전 차단은 영향을 받지 않고, 잃는 것은 표시와 공정 시퀀스뿐입니다. 표준 PLC와 안전 PLC 사이 통신 에러가 간헐적으로 발생하면 원인을 노이즈로 단정하지 말고 파형 분석 및 실측 요망으로 두며, 통신 두절 시 존 허가가 꺼지는 방향으로 처리되는지를 시운전에서 확인합니다.
경계 조건
이 판단이 뒤집히는 경우가 있습니다. 첫째, 설비를 공급하는 쪽과 운영하는 쪽이 다르고 운영 측에 안전 프로그램 변경 관리 역량이 없다면, 기능이 많더라도 모듈형 안전 컨트롤러처럼 변경 범위가 좁은 쪽이 실제로 더 안전합니다. 프로그램 변경이 쉬운 것은 장점이자 무단 변경의 위험입니다. 둘째, 로봇이나 서보 드라이브에 이미 안전 기능이 내장되어 있어 외부 로직 솔버가 할 일이 비상정지와 도어 몇 개로 줄어든다면, 안전 PLC의 이점은 거의 사라집니다. 단일 판단 기준은 이렇게 잡습니다. 다른 기능의 상태에 따라 동작이 달라지는 안전 기능이 하나라도 있고, 그 변경을 관리할 절차와 인력이 있으면 안전 PLC, 둘 중 하나라도 없으면 안전 릴레이 또는 모듈형 컨트롤러를 택합니다.